[BizHanKook] 先月30日、国会運営委員会と情報委員会の監査を最後に、2026年度定期国会国政監査が約20日間の大長征を終えた。しかし、評価は芳しくない。与野党の極端な対立の中で政争と混乱にまみれた国政監査が再演され、今年国会に召喚された証人・参考人のうち企業人の割合が実に44%に達するほど、根深い「企業人の行列・呼び出し」や「怒鳴りつけ・恥をかかせる」旧態依然としたやり方が繰り返された。財界からは「変わったことがない国政監査だ」という批判が出る背景である。
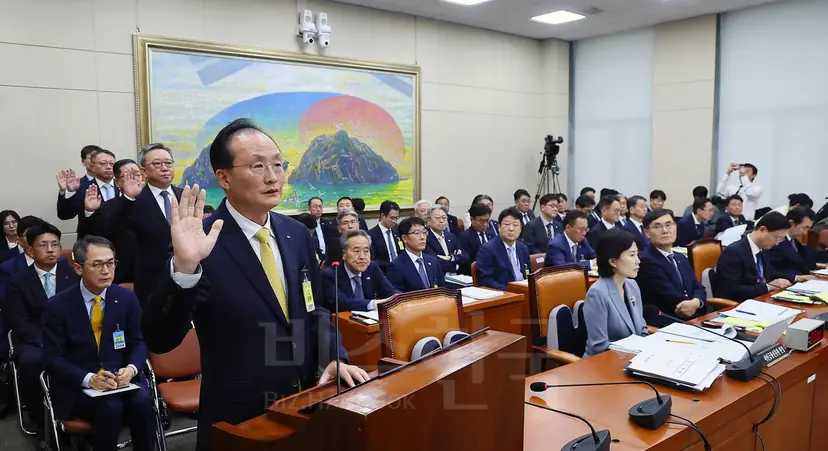
国政監査の企業人証人・参考人採択率44%
国政監査NGOモニター団と韓国経済新聞が集計した結果によると、今年の国政監査で企業人が一般証人・参考人として採択された事例は171件に達した。全体の証人・参考人採択件数(392件)に対し43.6%を占める数値だ。重複を除いた実人数は132人で、そのうち97人が計116回国政監査の場に出席した。
ターゲットは主にプラットフォーム企業に集中した。Googleコリアのユン・グ社長は、科学技術情報放送通信委員会をはじめ、政務委、性平等家族委など複数の常任委員会にわたり、実に5回も出席した。Googleのアプリマーケット内アプリ決済手数料強制、ネットワーク使用料回避、YouTubeの独占力乱用といった長年の懸案だけでなく、最近浮上した「デジタル性犯罪被害者の情報流出事故」が俎上に載せられ、ユン社長は「謝罪」の意を表明した。
相次ぐハッキング事態も、今回の国政監査で浮上した問題だった。顧客情報の大量ハッキング事態で批判を浴びたTVINGのチェ・ジュヒ代表は、科学技術情報放送通信委員会、政務委などに3回出席した。チェ代表は「セキュリティ管理が疎かだった」という議員たちの叱責に対し、「悪意のあるAI基盤の攻撃と推定される」としつつも、「ハッキング技術とAIの進化の速さに比べ、セキュリティ投資や対応が不足していた点を認め、深く反省している」と謝罪した。
19日の政務委では、ハッキング事態に関連し、国民・新韓・ハナ・ウリ・農協銀行の5大銀行長が一堂に会した。5大銀行長が同時に出席したのは、大型金融事故が相次いだ2022年以来、4年ぶりであった。
国会議員らは彼らに対し、「ハッキング対応」が不十分だったと批判した。新韓銀行とハナ銀行は、ハッキング攻撃を認知するまでにそれぞれ15時間26分、41時間44分を要し、KB国民銀行は最初の攻撃を検知しても追加流出を防げなかったと指摘された。国民銀行とNH農協銀行の昨年の情報保護予算執行率がそれぞれ58%、53%にとどまったことに対しても批判が殺到した。銀行長たちは口を揃えて、セキュリティ投資の拡大、人員の拡充、システムの高度化、被害賠償などを約束した。
「イエスかノーで答えろとは…」
国政監査が終わった後、財界や金融界、ITプラットフォーム業界からは「こうなることは分かっていた」という懸念が出ている。数ヶ月前から専任の対外協力チームと役員陣が国会への回答準備と想定問答集の作成に追われていたが、いざ国政監査の場に立つと「イエスかノーだけで答えろ、短く話せ」という怒声の中で、実質的な解明の機会すら与えられないということだ。
あるプラットフォーム企業の広報担当者は、「企業人は一日中スケジュールを空けて国政監査に備えるが、すでにメディアでほとんど報じられた事案を指摘されるだけで、できる回答も『1〜3分』程度に制限される」とし、「政策的な支援や立法的なガイドラインの提示は皆無で、謝罪と責任だけを追及する方式が変わっていないようで残念だ」と指摘した。
金融界の関係者は「金融会社と金融当局の管理体制に少なくない問題があったことを明らかにした点では意義があるが、AIを活用したハッキングが全産業で急増している状況下で、誰にも予測できなかった事態だった」とし、「むしろ銀行長の任期を考慮して、政治権力が金融界にメッセージを送っているような印象も受けた」と吐露した。
ある財界関係者は「今回の国政監査を支配したのは、政策や健全な批判ではなく、SNSのアルゴリズムに乗るためのショート動画制作だった」とし、「少なくとも企業人を尊重するならば、冒頭発言を優先する与野党の議員が互いに指をさしたり怒鳴ったりすることを控え、企業人から業界の苦労話を聞き、根深い問題を改善するための立法の方向性を一緒に議論する場へと変わってほしい」と助言した。