

[비즈한국] 金融界を狙ったハッキング攻撃が相次ぐ中、金融会社の情報保護の実態に注目が集まっている。「情報保護産業法」施行令の改正により、2027年から金融会社も義務的に情報保護の現状を公表する予定となる中、今年、自主公表に参加した金融会社が増加したことが分かった。しかし、業界全体で見れば依然として少数である上、情報保護優秀企業に選定されたり、セキュリティ投資に積極的な金融会社でも個人情報漏洩事故が発生しており、制度の実効性に疑問が呈されている。
韓国インターネット振興院(KISA)の情報保護公表制度は、企業の投資額、人材、認証、利用者保護活動を公開するものだ。特定の事業分野に該当するか、売上高3000億ウォン以上の公開企業、あるいは日平均利用者数が100万人以上の企業(前年度末直前3カ月基準)に公表義務を課している。現行法上、公共機関、金融会社、電子金融業者、小規模企業は義務対象ではない。
しかし、科学技術情報通信部が「情報保護産業の振興に関する法律(情報保護産業法)」の施行令を改正したことで、2027年からは金融会社にも情報保護の現状公表義務が生じる。改正案において、公共機関、金融会社、電子金融業者、小規模企業を適用除外とする条項が削除されるためだ。科学技術情報通信部の関係者は「2027年1月から改正案を施行できるよう、法案公布を控え最終確定のための内部手続きを進めている」と伝えた。
さらに、上場法人に適用していた情報保護最高責任者(CISO)の指定・申告要件と、売上高3000億ウォン以上の基準も削除し、上場法人全体に対象を拡大する。利用者数の算定基準は「前年度末直前3カ月の平均」から「前年度全体の平均」に変更され、情報保護管理体系(ISMS)認証義務企業も対象に含めた。ただし、小規模企業はインフラ構築などの困難を考慮し、2029年から適用する。
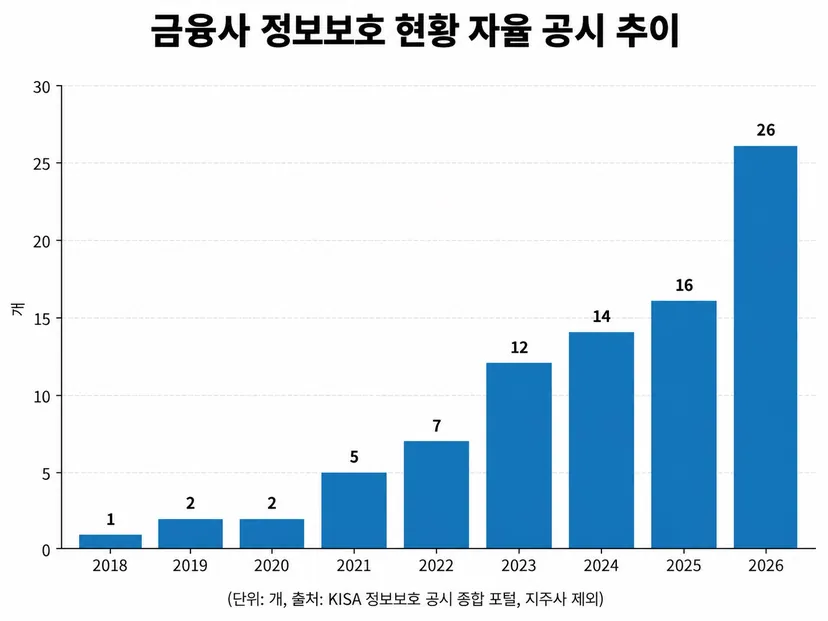
2027年の義務化を控え、自主公表に乗り出す金融会社は増えたが、業界全体で見れば依然としてわずかな水準だった。KISAの情報保護公表ポータルによると、金融会社(持株会社を除く)のうち、2018年に初めて情報保護の現状を公開したのはビバ・リパブリカ(Toss)である。2019年から2社、2020年2社、2021年5社、2022年7社、2023年12社、2024年14社、2025年16社と増加した。今年、自主公表に乗り出した金融会社は26社に急増した。
市中銀行の中では、ハナ銀行、IBK企業銀行、カカオバンクが今年初めて情報保護の現状を公表した。NH農協銀行、産業銀行、Kバンク、iMバンク、全北銀行、光州銀行、慶南銀行、外国系銀行などは一度も公表していない。地方銀行の中では、済州銀行が2023年から公表しており、釜山銀行は2019年に一度参加した。
保険業界では、情報保護の現状を自主公表したところは一社もなかった。カード会社の中では唯一ロッテカードが今年公表し、キャピタル会社でもロッテキャピタルのみが2023年から参加している。貯蓄銀行業界ではウェルカム貯蓄銀行だけが2024年から公表していたが、今年は新韓貯蓄銀行も加わった。
証券業界でも情報保護の現状を公開するところが増えた。2025年にはNH、SK、大信(Daishin)、新韓、Toss、韓国投資の6社にとどまっていたが、今年はKB、有利(Yuanta)、ハナ、現代車(Hyundai Motor)証券が参加し、10社に増えた。ただし、全体の証券会社が60社以上であることを考えると、大幅に不足している水準だ。
暗号資産取引所の場合、金融業ではなく情報通信業に分類される。国内5つのウォン建て取引所(アップビット、ビッサム、デジタルエクス、コインワン、ゴパックス)のうち注目されるのは、ゴパックス運営会社のストリーミーで、義務対象ではないにもかかわらず2018年から継続的に現状を公開してきた。5つの取引所のうち公表義務を負うのはドゥナム(アップビット)とビッサムであり、コインワンとデジタルエクス(旧コービット)は一度も情報保護公表を行っていない。
来年から情報保護公表の義務対象企業が大幅に増えるが、制度の実効性については依然として疑問が呈されている。今回の「情報保護産業法」施行令改正は、2025年10月に政府が発表した「汎省庁情報保護総合対策」の一環である。昨年、SKTのUSIMハッキング、ロッテカードの情報漏洩など大規模な事故が発生したことを受け、民間企業のセキュリティ能力を強化するために打ち出された策だった。
しかし、ハッキングの手法が人工知能(AI)を活用して高度化する中、より効果的な制度が必要だとの指摘がある。最近、約2万5000人の顧客情報が漏洩した新韓銀行の場合、融資勧誘員照会システムへのハッキング攻撃を防ぐことができなかった。外部攻撃者は本人確認手続きを迂回し、情報照会に必要な値を繰り返し入力する方法で個人情報を抜き出したとされる。
新韓銀行は2025年に情報保護公表優秀企業として選定され、科学技術情報通信部長官賞を受賞した経歴がある。毎年、情報保護レベルが高いか、誠実に公表を行った企業に与えられる賞だ。新韓銀行は、金融委員会の個人情報活用・管理実態の常時評価でも6年連続最高評価を、主要情報通信基盤施設の総合レベル評価でも最高評価を受けていたが、今回の事故を防ぐことはできなかった。
情報保護への投資規模だけでもセキュリティレベルを判断するのは困難だ。2026年に情報保護の現状を公表した主要4行(KB国民、新韓、ハナ、ウリ)のうち、2025年末基準で情報保護投資額が最も大きいのは433億ウォンの国民銀行であり、ハナ銀行372億ウォン、新韓銀行369億ウォン、ウリ銀行364億ウォンと続いた。しかし、この中で最近の連続ハッキング攻撃による情報漏洩被害が確認されていないのはウリ銀行だけである。
ウェルカム貯蓄銀行は2025年末基準で情報保護部門への投資額が37億ウォンと、主要銀行に比べ金額は少なかったが、情報技術部門への投資額に対する情報保護部門の投資比率は15.8%に達した。先の主要4銀行がいずれも10%を超えていないこと(国民8.2%、新韓7.5%、ハナ9.0%、ウリ9.1%)を考慮すると高い数値だ。しかし、ウェルカム貯蓄銀行も9月27日にハッキング攻撃を受け、セキュリティシステムが攻撃を検知できず、10月2日になって自社点検の過程で攻撃の事実を認知した。この事故で、重複値を含め2299件の法人顧客情報が流出した。
こうしたことから、数値中心の公表ではなく、実質的な運営レベルや常時点検の履歴などを基準に評価すべきだとの指摘が出ている。今年2月に科学技術情報通信部とKISAが開催した情報保護産業法施行令の公聴会でも同様の意見が上がった。フィンテック業界の関係者は「金融界へのハッキング攻撃は毎日起きている」とし、「攻撃技術は進化し続けるため、セキュリティ活動の持続性を点検することが重要だ」と語った。